Secure DevSecOps Transition & Continuous RMF Authorization
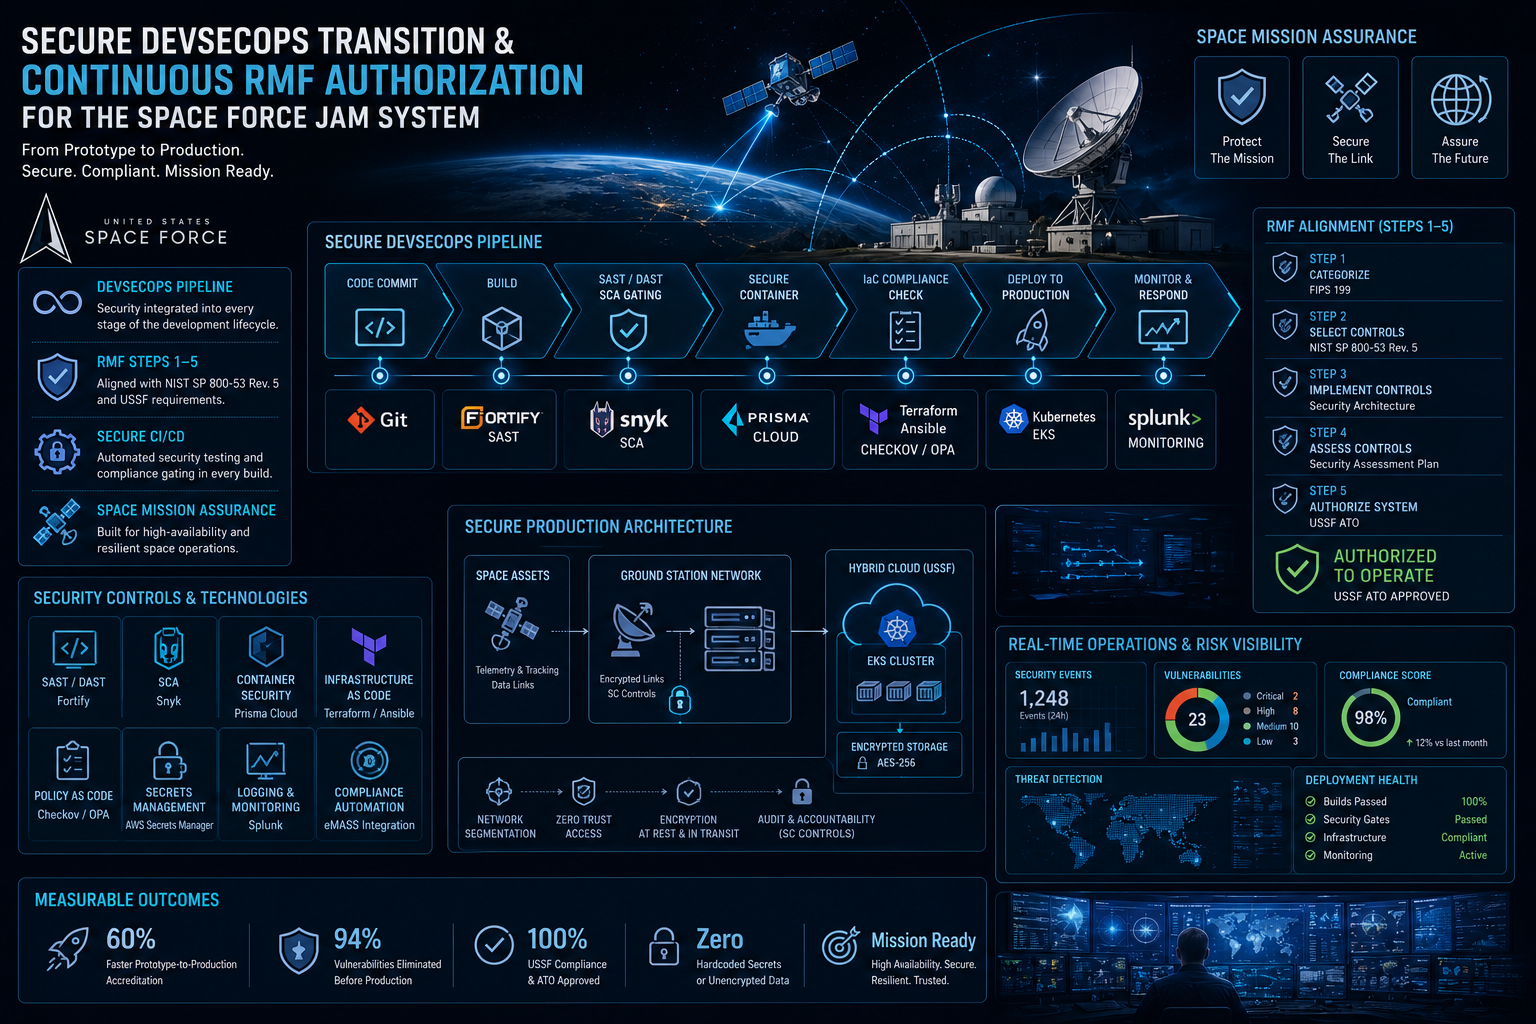
Designed and implemented a secure DevSecOps architecture for the Space Force Joint Antenna Management (JAM) system, enabling its transition from prototype to production. Integrated automated security testing, continuous RMF compliance, and cloud security controls to support a secure Authority to Operate (ATO).
- DevSecOps Pipeline
- RMF Steps 1–5
- Secure CI/CD
- Space Mission Assurance
- Infrastructure as Code
- Container Security
- Secrets Management
- Continuous Monitoring
Engineered a secure DevSecOps pipeline for the Joint Antenna Management (JAM) system, integrating automated security validation throughout the software lifecycle. The project ensured continuous compliance with NIST SP 800-53 Rev. 5 while supporting Space Force mission requirements.
Strategy
Established a security-first development workflow by integrating automated code analysis, container hardening, infrastructure compliance, and continuous RMF validation before production deployment.
Design
Implemented secure CI/CD pipelines using automated security testing, Infrastructure as Code (IaC), runtime monitoring, and centralized compliance reporting to protect mission-critical environments.
Features
- Automated SAST & DAST
- Secure Container Images
- Terraform & Ansible
- Runtime Threat Detection
Security automation was embedded into every deployment stage, including source code analysis, dependency scanning, infrastructure validation, secrets management, and runtime monitoring. These controls significantly improved deployment security while reducing operational risks.
 Research
Design Process
Evaluated secure software development practices, cloud security requirements, DevSecOps methodologies, and RMF control implementation for production-ready mission environments.
Integrated Fortify, Snyk, Prisma Cloud, Terraform, Ansible, AWS Secrets Manager, and Splunk into a unified DevSecOps pipeline that continuously validated security controls before deployment.
The project accelerated the secure transition of the Space Force JAM system from prototype to production by automating compliance validation, reducing vulnerabilities, strengthening cloud security, and supporting continuous RMF authorization.