Navy Information System Continuous Monitoring (ISCM)
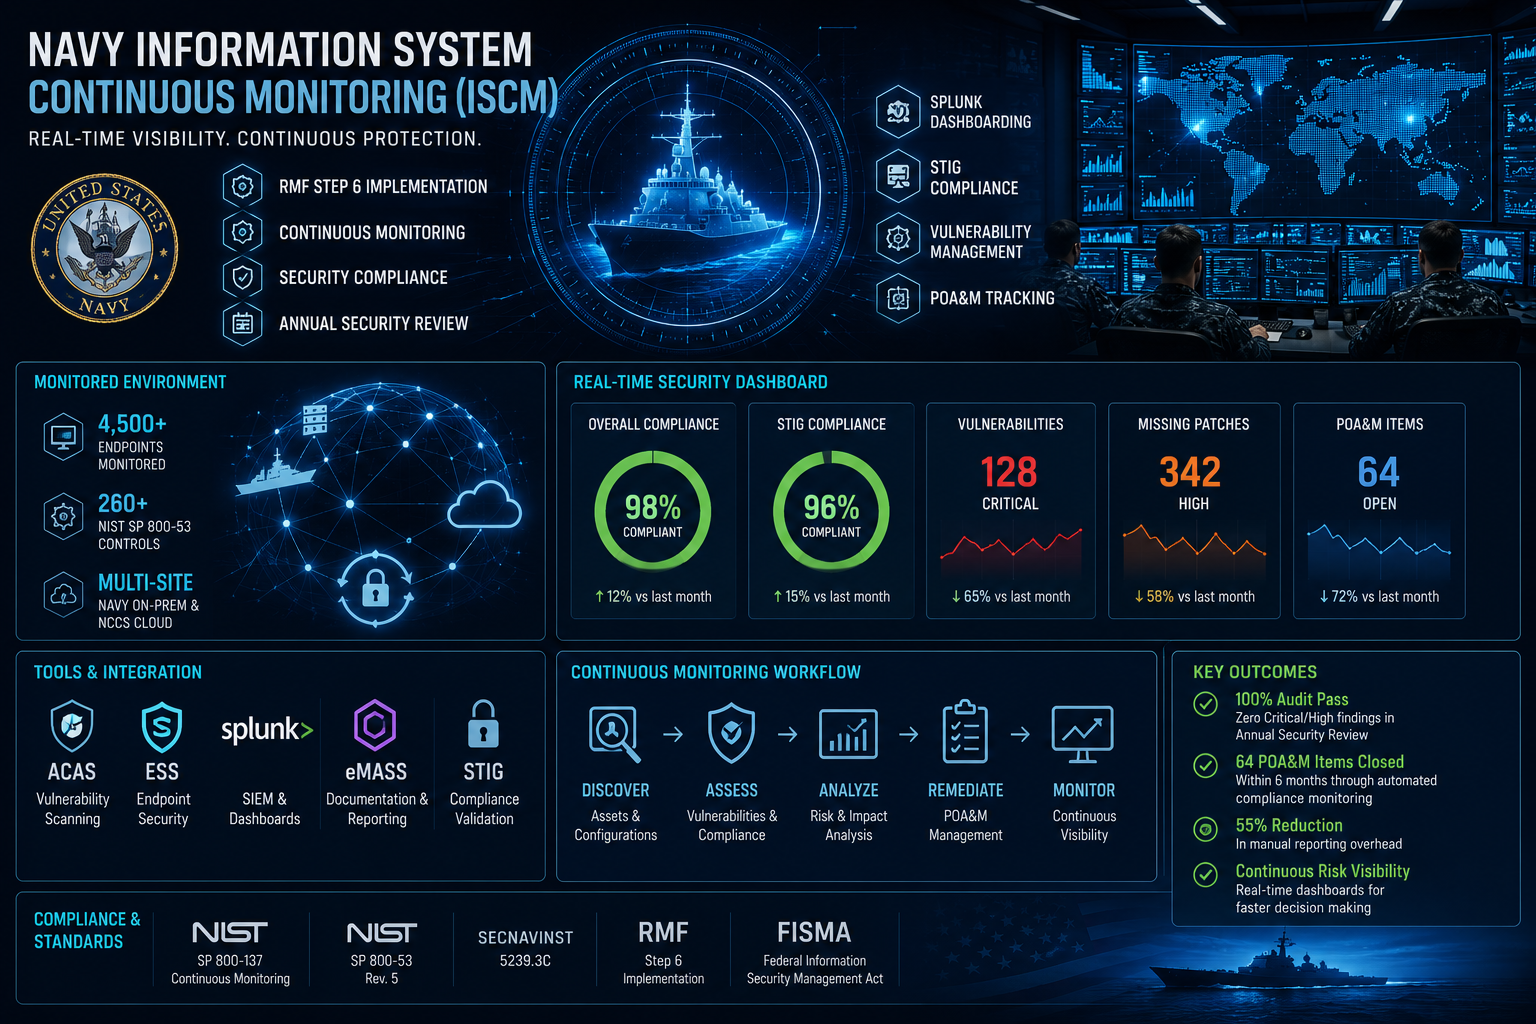
Designed and implemented a comprehensive Information System Continuous Monitoring (ISCM) strategy for a mission-critical U.S. Navy environment. The project enhanced real-time security visibility, automated compliance monitoring, and ensured successful Annual Security Review (ASR) readiness while aligning with NIST SP 800-137 and RMF Step 6 requirements.
- RMF Step 6 Implementation
- Continuous Monitoring
- Security Compliance
- Annual Security Review
- Splunk Dashboarding
- STIG Compliance
- Vulnerability Management
- POA&M Tracking
Developed and deployed an enterprise Continuous Monitoring strategy for a Navy logistical network, replacing manual compliance processes with automated security monitoring. The project improved operational visibility, accelerated vulnerability remediation, and strengthened overall cybersecurity readiness.
Strategy
Defined monitoring frequencies for critical NIST security controls and implemented automated compliance assessments across thousands of enterprise endpoints.
Design
Integrated ACAS vulnerability data, ESS policy logs, and Splunk dashboards to deliver centralized visibility into compliance status, vulnerabilities, and remediation progress.
Features
- Automated Asset Discovery
- Real-Time Risk Dashboard
- STIG Compliance Reporting
- Executive Security Metrics
Prepared complete documentation for the Annual Security Review, including security baselines, system configurations, STIG reports, and compliance evidence. Standardized reporting significantly reduced manual effort while improving audit readiness.
 Research
Design Process
Evaluated NIST security controls, Navy compliance requirements, endpoint security data, and vulnerability trends to establish an effective continuous monitoring strategy.
Implemented automated monitoring, centralized compliance dashboards, vulnerability management workflows, and documentation processes supporting long-term security operations.
The project successfully modernized the Navy’s cybersecurity monitoring capabilities by improving compliance visibility, reducing remediation timelines, and supporting a successful Annual Security Review with zero critical findings.